Warhorse Studios, el estudio checo responsable de Kingdom Come: Deliverance y su secuela, ha confirmado que ha sido víctima de un ciberataque. El estudio lo comunicó el martes 27 de octubre a través de su cuenta de X y de una página creada específicamente en su web, donde reconoce que los atacantes lograron acceso no autorizado tanto a los sistemas de la empresa como a datos de la compañía.
El consejero delegado, Martin Frývaldský, lo ha calificado de «incidente grave» para el estudio y para todos los afectados. Según el comunicado, la prioridad ahora es asegurar los sistemas, determinar el alcance real de la intrusión y proteger a empleados, socios y comunidad.
Lo que sabemos (y lo que no)
El comunicado es breve y deja más preguntas que respuestas. Esto es lo que Warhorse ha confirmado:
- Ha habido un ciberataque con acceso no autorizado a sistemas internos.
- Los atacantes han tenido acceso a datos de la empresa.
- El estudio trabaja con expertos en ciberseguridad y está coordinado con las autoridades competentes.
- No concederá entrevistas ni hará más comentarios hasta tener información verificada.
Y esto es lo que no sabemos:
- Qué datos se han visto comprometidos. No se sabe si incluyen información personal de la plantilla, código fuente, material de proyectos en desarrollo o datos de jugadores.
- Quién está detrás del ataque. Nadie lo ha reivindicado públicamente por ahora.
- Cómo entraron los atacantes.
- Si hay una petición de rescate.
A día de hoy no ha aparecido ninguna filtración vinculada al ataque. En el comunicado no se menciona ningún efecto sobre los juegos ya publicados ni sobre los servidores o cuentas de jugadores, aunque tampoco se descarta nada de forma explícita.
Un estudio en su mejor momento
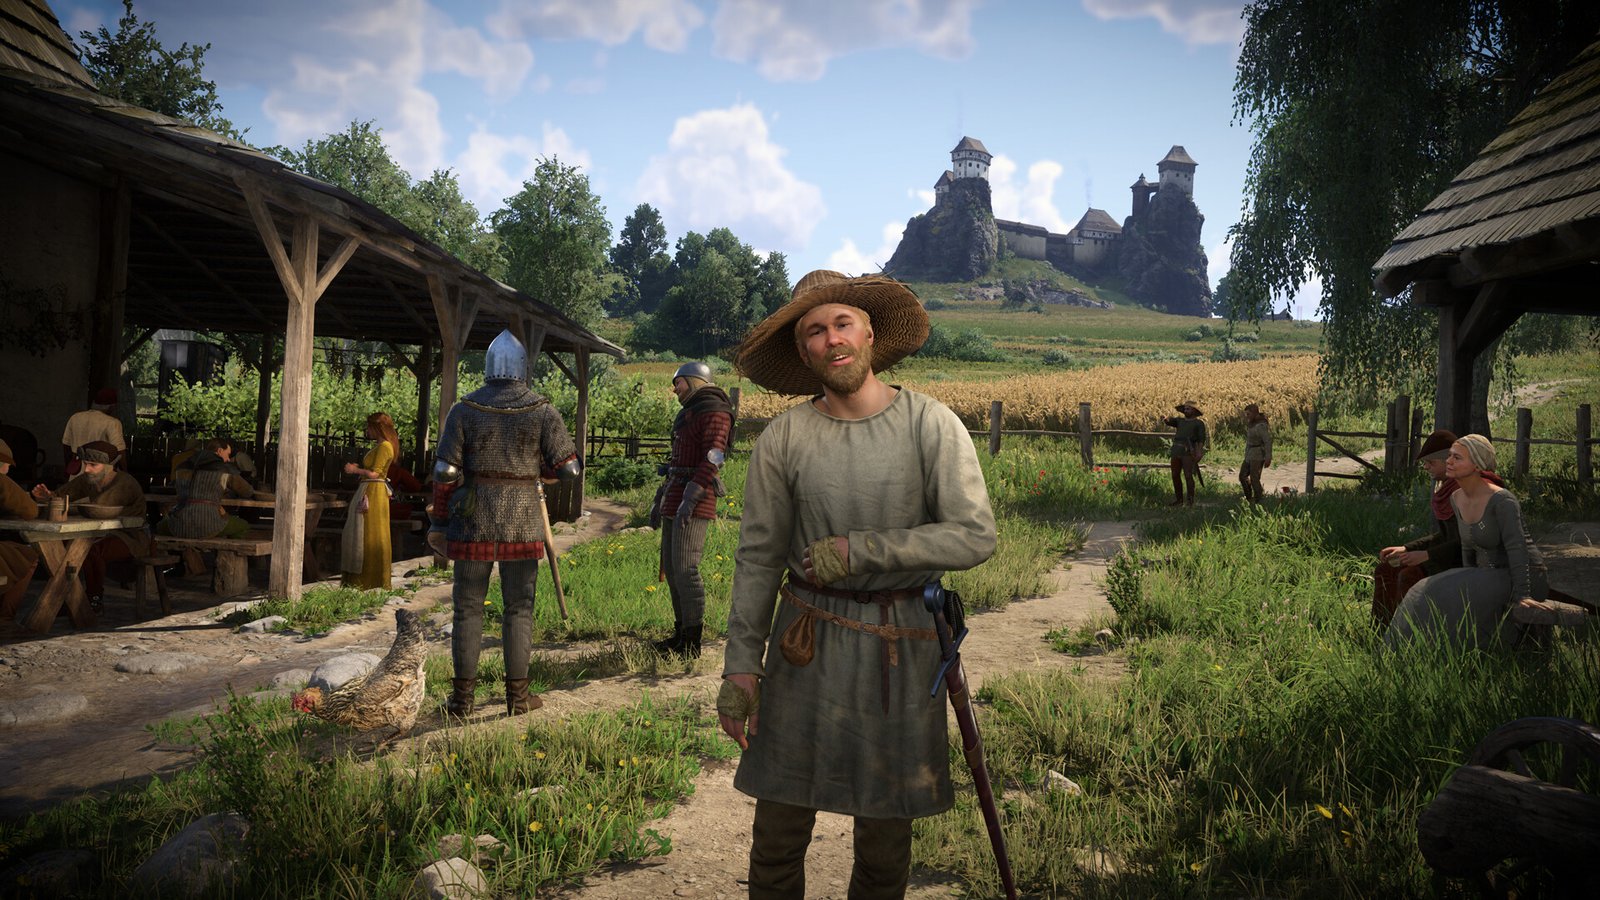
El ataque llega en un momento muy dulce para Warhorse. Fundado en Praga en 2011 por Daniel Vávra y Martin Klíma, el estudio se dio a conocer con un Kickstarter en 2014 y con una promesa poco habitual: un RPG de mundo abierto sin dragones ni magia, ambientado con rigor histórico en la Bohemia de 1403.
Kingdom Come: Deliverance (2018) salió con problemas técnicos, pero se ganó una base de seguidores enorme gracias a su ambientación y a sistemas que tomaban en serio el día a día de un campesino metido a soldado, desde el combate con espada hasta tener que aprender a leer. Kingdom Come: Deliverance II, lanzado en febrero de 2025, dio el salto definitivo: buenas críticas, ventas millonarias y presencia constante en las listas de lo mejor de su año.
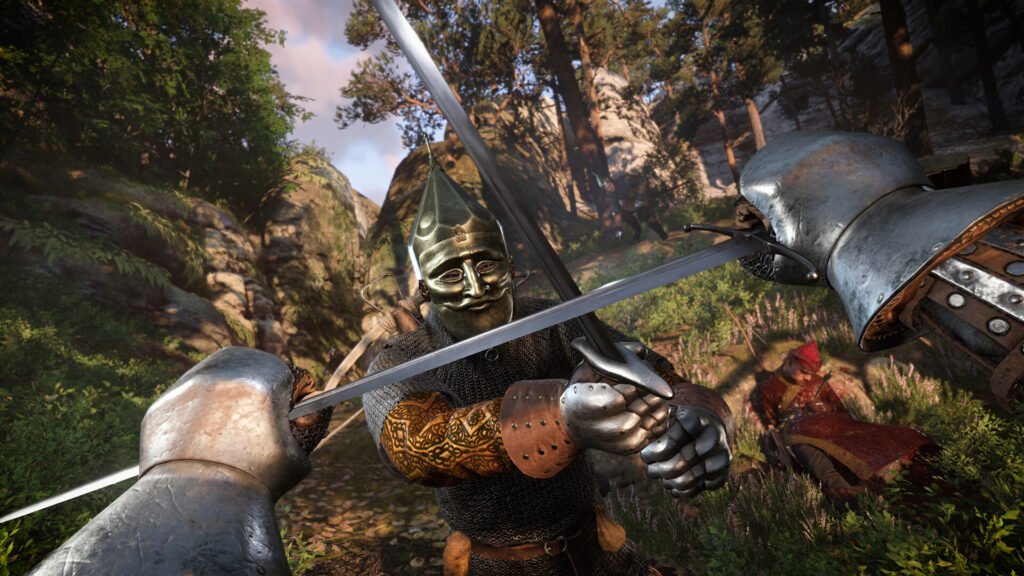
Comprado en 2019 por THQ Nordic (hoy Embracer), Warhorse está considerado uno de los estudios de rol más sólidos de Europa y trabaja en un RPG de mundo abierto ambientado en la Tierra Media de El Señor de los Anillos, uno de los proyectos más esperados por los fans de Tolkien. Precisamente esa es la principal preocupación de muchos jugadores en redes: que el ataque haya expuesto material de ese juego.
A principios de este año, además, Daniel Vávra se apartó de la gestión diaria del estudio para centrarse en una adaptación cinematográfica de Kingdom Come.
No es un caso aislado
La industria del videojuego se ha convertido en un objetivo muy apetecible para los ciberdelincuentes. Los estudios guardan código fuente, juegos sin anunciar y datos de miles de empleados, y una filtración puede valer mucho dinero o, como mínimo, mucho ruido. Este año ya han tenido incidentes de seguridad compañías como Capcom y Rockstar, que sigue luchando contra las filtraciones de GTA VI a pocas semanas de su lanzamiento. No hay ningún indicio de que el ataque a Warhorse esté relacionado con esos casos.
Los precedentes de los últimos años muestran hasta qué punto puede llegar el daño. En noviembre de 2020, Capcom sufrió un ataque de ransomware que expuso datos personales de empleados y clientes, además de documentación interna sobre juegos futuros. En febrero de 2021, CD Projekt RED fue víctima de otro ataque en el que se robó código fuente de The Witcher 3 y Cyberpunk 2077. En septiembre de 2022, Rockstar vio filtrados decenas de vídeos de una versión temprana de GTA VI. Y en diciembre de 2023, un grupo de ciberdelincuentes publicó más de un terabyte de datos de Insomniac Games, incluidos documentos de planificación de proyectos y datos personales de la plantilla, después de que el estudio no pagara el rescate.
En casi todos esos casos, lo que más ruido hizo fue lo relacionado con los juegos. Lo que más daño hizo fue lo relacionado con las personas.
Qué puedes hacer como jugador
Por ahora, nada indica que haya datos de jugadores afectados. Aun así, cuando una empresa conocida sufre un ataque, es habitual que aparezcan estafas que se aprovechan de la noticia. Durante las próximas semanas conviene desconfiar de correos o mensajes que digan venir de Warhorse y pidan tus datos, contraseñas o pagos, que ofrezcan «compensaciones» por el ataque o que prometan acceso anticipado o material filtrado de sus juegos.
La información fiable llegará por los canales oficiales del estudio: su web y sus redes sociales verificadas. Cualquier otra cosa merece, como mínimo, una segunda mirada.
Nuestra opinión: lo urgente son las personas, no los tráileres
Cuando a un estudio de videojuegos le roban información, la primera reacción de buena parte de la comunidad suele ser la misma: «¿se filtrará algo del próximo juego?». Es comprensible, pero conviene ordenar las prioridades.
Lo más grave de un ataque así casi nunca es que se vea un tráiler antes de tiempo. Es que se expongan nóminas, contratos, documentos de identidad o direcciones de las personas que trabajan allí. Cuando Frývaldský habla de «todos los afectados», probablemente se refiere a eso antes que a cualquier proyecto. Ojalá la plantilla de Warhorse no tenga que pasar por ese mal trago.
Hay que valorar también cómo ha comunicado el estudio. En lugar de minimizar el problema con un «incidente menor» o esperar a que se filtrara por otro lado, Warhorse ha salido el primero, ha reconocido el acceso a datos y ha usado la palabra «grave» desde el primer comunicado. No es habitual. Muchas compañías prefieren el silencio hasta que no queda más remedio, y eso suele hacer más daño a la confianza que el propio ataque.
Y, por último, una petición a la comunidad: si en los próximos días circula material robado del juego de El Señor de los Anillos o de cualquier otro proyecto, no lo compartáis. Cada filtración que se difunde es un premio para quien la ha robado y un golpe para gente que lleva años trabajando en algo que todavía no está listo. En Eseka Games no vamos a publicar ni enlazar material filtrado procedente de este ataque.
Seguiremos atentos al comunicado oficial y actualizaremos esta noticia en cuanto Warhorse dé más información.
¿Has jugado a Kingdom Come: Deliverance II? ¿Qué esperas del juego de El Señor de los Anillos?
Sigue leyendo en Eseka: GTA VI se cuela en El Clásico: Rockstar calienta los últimos días antes del 19 de noviembre · Ninja Theory empieza los despidos y el futuro de Senua queda en el aire
Preguntas frecuentes
¿Qué le ha pasado a Warhorse Studios?
El estudio ha sufrido un ciberataque en el que los atacantes accedieron a sus sistemas y a datos de la empresa. Lo confirmó el 27 de octubre de 2026.
¿Se han filtrado datos de los jugadores?
No hay ningún indicio de ello. Warhorse no ha detallado qué datos se han visto afectados y no ha mencionado cuentas ni servidores de jugadores.
¿Afecta al juego de El Señor de los Anillos?
No se sabe. Warhorse no ha dicho si el ataque expuso material de sus proyectos en desarrollo y, por ahora, no ha aparecido ninguna filtración.
¿Qué juegos ha hecho Warhorse Studios?
Kingdom Come: Deliverance (2018) y Kingdom Come: Deliverance II (2025). Ahora trabaja en un RPG de mundo abierto ambientado en la Tierra Media.
Fuentes
- Push Square — Warhorse sufre un ciberataque (27/10/2026)
- GamesRadar+ — declaraciones del CEO, Martin Frývaldský (27/10/2026)
- GamesHub — Warhorse investiga la intrusión (28/10/2026)
- Gaming.net — la investigación continúa (28/10/2026)
- GameDev.net (vía GamesIndustry.biz) — sistemas y datos afectados (28/10/2026)